دامنه حملههای سایبری به اتحادیه اروپا رسید
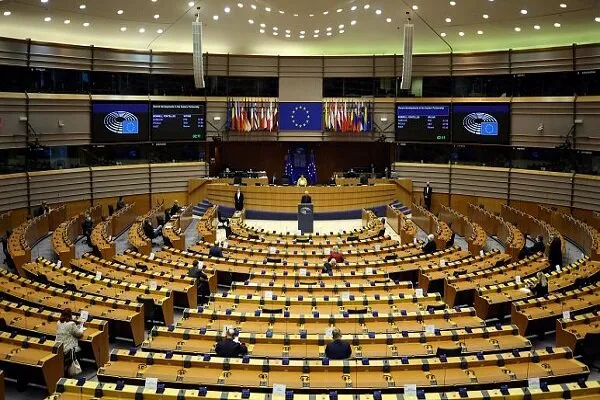
به گزارش «نبض فناوری» به نقل از رویترز، هرچند این سازمان اعلام کرد قضاوت درباره مقیاس این رویداد با توجه به آنکه تحقیقات در حال انجام است، کار سختی به شمار می رود.
توماس رگینر سخنگوی کمیسیون اتحادیه اروپا در کنفرانس خبری گفت: می توانم تایید کنم اخیرا اقدامات لازم در واکنش به یک کارزار سایبری ردیابی شده، انجام شده است. ما به عنوان یک اقدام حفاظتی و پیشگیرانه به طور موقت چند اپلیکیشن را آفلاین کردیم که بیشتر آنها از آن زمان تاکنون احیا شده اند و تحقیقات ادامه دارد. ما گام های لازم را در زمینه یافته هایی که آشکار می شوند، اتخاذ می کنیم.
وی در ادامه افزود: این یک کارزارسایبری تولید شده با هوش مصنوعی بود.
رویداد مذکور در ۲۲ اکتبرردیابی شد و هیچ شواهدی از آنکه نشت داده روی کمیسیون اتحادیه اروپا تاثیرگذاشته، وجود ندارد. او از بیان اینکه کمیسیون معتقد است چه کسی این حمله را انجام داده خودداری و اعلام کرد از هیچ گونه تقاضا برای دریافت باج پس از رویداد سایبری اطلاع ندارد.
حمله به کمیسیون اتحادیه اروپا جدیدترین حمله سایبری رده بالا پس از آن است که هکرها یخچال ها و فریزرهای تجاری را در صدها سوپرمارکت فرانسوی در ماه اکتبر خاموش کردند، کشتیهای عازم آمریکا در ماه آگوست هدف حمله سایبری قرار گرفتند، تأسیسات تصفیه آب آمریکا در ماه جولای هدف قرار گرفتند و سامانه حمل ونقل عمومی لس آنجلس در ماه مارس مختل شد.
در رویدادی جداگانه توقف چندساعته پروازها در آمریکا و اختلالات در سیستم های بانکی و عملیات های مایکروسافت نیز توجهات را به خود جلب کرد که به گفته کارشناسان فناوری دلیل این امر تلاش ها برای ترمیم سریع شکاف های نرم افزاری تازه یافته شده، بود.
از سوی دیگر وزارت خارجه اتریش نیز در وب سایت خود اعلام کرد هفته گذشته هک شده و سوابق مربوط به اطلاعات تماس کارمندانش بررسی شده اند. هرچند این وزارتخانه مظنونین به هک دفاع سایبری خود را اعلام نکرد. در بیانیه آن آمده است: وب سایت وزارتخانه که با یک تهیه کننده سرویس های خارجی راهبری می شود، در ۱۲ و ۱۳ نوامبر با نفوذ غیرمجاز روبرو شده است.
وزارت امور خارجه اتریش اعلام کرد هک مذکور طی بازه قطعی سرویس های مایکروسافت رخ داده است.
البته این هک روز ۱۳ نوامبر ردیابی و به سرقت متوقف شد. گروهی از کارشناسان متوجه دسترسی غیرمجاز شدند.